Stake Casino értékelés
| Fő jellemző | 31 saját Stake Originals játék, provably fair |
| Első befizetési bónusz | 200% akár kb. 650 000 Ft-ig |
| Min. befizetés | Kb. 3 300 Ft (10 USD) a bónuszhoz |
| Játékok száma | Kb. 6000+ |
| Játékszolgáltatók | Pragmatic Play, Evolution, Hacksaw Gaming, Nolimit City, Play'n GO |
| Fizetési módok | Bitcoin, Ethereum, USDT, USDC, Litecoin, Solana, XRP |
| Fizetési szolgáltatók | Kriptotárcák; fiat opciók fióktól függően |
| Mobilalkalmazás | Nincs natív app, böngésző és PWA |
| VIP-program | VIP Club, Bronze szint kb. 3,3 millió Ft forgalomtól |
| RTP | Játékonként eltérő, kb. 94–99% |
| Licenc | Curaçao Gaming Authority, OGL/2024/1451/0918 |
| Üzemeltető | Medium Rare N.V. (Curaçao, cégszám 145353) |
| Indulás dátuma | 2017 |
| Korhatár | 18+ |
- Aktív curaçaói engedély, amely a hatóság tanúsítványoldalán a stake.com domainre ellenőrizhető
- Kriptós kifizetésnél az üzemeltető 0–48 órát közöl, felső kifizetési határt nem tett közzé
- 31 saját Originals játék, amelyek eredménye a provably fair kulcsokkal utólag újraszámolható
- Napi 100 000 USD-s verseny és heti sorsolás, külön feltétel nélküli automatikus részvétellel
- Magyar engedéllyel nem rendelkezik, így a hazai játékosvédelmi szabályok nem érvényesülnek teljes körűen
- A 40x forgalmi feltétel a befizetés és bónusz összegére vetítve csak a bónuszra 60x-nak felel meg
- Nincs natív mobilalkalmazás, a közölt nyelvlistában pedig a magyar nyelv nem szerepel
Bónuszhoz Level 2 KYC kell, kifizetés előtt pedig a befizetés egyszeri megforgatása: a sorrendet a Stake Casino regisztrációs és KYC-szabályai lépésenként mutatják.
PokerStars Casino értékelés
| Fő jellemző | Saját PokerStars Originals nyerőgépek |
| Első befizetési bónusz | 100% kb. 32 700 Ft-ig + 100 free spins (Magyarországon nem elérhető) |
| Min. befizetés | kb. 3 300 Ft (10 USD) |
| Játékok száma | becslés szerint 1 000–1 500 |
| Játékszolgáltatók | Pragmatic Play, Play'n GO, Playtech, Red Tiger, Relax Gaming, Yggdrasil |
| Fizetési módok | Visa, Mastercard, banki átutalás, Stars Transfer |
| Fizetési szolgáltatók | Skrill, NETELLER, MuchBetter, Payz, paysafecard |
| Mobilalkalmazás | Android és iOS alkalmazás, böngészős változat |
| VIP-program | Stars Rewards jutalomrendszer |
| RTP | jellemzően 94–97% játékonként |
| Licenc | MGA/B2C/213/2011 (Malta Gaming Authority) |
| Üzemeltető | TSG Interactive Gaming Europe Limited |
| Indulás dátuma | 2001 (márka), MGA-engedély: 2018 |
| Korhatár | 18+ |
- A máltai engedély száma és kiadási dátuma, 2018. augusztus 1., minden oldal láblécében olvasható.
- Az e-pénztárcás kifizetések a befizetett összegig azonnal, az e fölötti rész általában egy órán belül teljesül.
- Tizennyolc nyerőgép-szolgáltató szerepel a listán, köztük a Playtech, a Relax Gaming és a saját PokerStars Originals címek.
- Az üdvözlő ajánlat feltételei Magyarországot név szerint kizárják, így a magyar játékos nem veheti igénybe.
- Magyar SZTFH-engedélyt nem találtunk, és a 2023 óta hatályos fizetési korlátozás a bankkártyás tranzakciókat is érintheti.
Kifizetés a befizetési módra, a legrégebbi befizetéstől kezdve, KYC-ellenőrzés után: a lépéseket a PokerStars Casino regisztrációs és KYC-útmutatója írja le.
bwin Casino értékelés
| Fő jellemző | Sportfogadás, póker és kaszinó egy fiókban |
| Első befizetési bónusz | Nyerőgépes üdvözlő ajánlat, 35x forgalom |
| Min. befizetés | 10 € (kb. 4 000 Ft) |
| Játékok száma | 4 000+ (piactól függően) |
| Játékszolgáltatók | Evolution, Pragmatic Play, Playtech, Play'n GO, Games Global |
| Fizetési módok | Visa, Mastercard, banki átutalás, e-pénztárcák |
| Fizetési szolgáltatók | PSA Payment Services Austria (kártyás kifizetés) |
| Mobilalkalmazás | iOS és Android app (piaconként), mobilböngésző |
| VIP-program | Nem dokumentált |
| RTP | Kb. 95–97% (játékonként eltér) |
| Licenc | MGA/CRP/688/2019 (Málta) |
| Üzemeltető | ElectraWorks Europe Limited (Entain) |
| Indulás dátuma | 1997 |
| Korhatár | 18+ |
- Máltai MGA-engedély nyilvános számmal: MGA/CRP/688/2019, kiállítva 2020. október 1-jén.
- Élő kaszinó Evolution és Playtech asztalokkal, a blackjack több mint 20 változatban.
- Sportfogadás, póker és kaszinó egyetlen bwin-fiókból, magyar nyelvű felületen.
- Nincs magyar SZTFH-engedély, és több forrás Magyarországot a korlátozott országok közé sorolja.
- A 35-szörös forgalmi feltétel a befizetésre és a bónuszra együtt vonatkozik, 30 napon belül.
Egy fiók a sportfogadáshoz, a pókerhez és a kaszinóhoz, KYC az első kifizetés előtt: lépésről lépésre a bwin Casino regisztrációs útmutatója.
bet365 Casino értékelés
| Fő jellemző | Sportfogadás és kaszinó egy számlán |
| Első befizetési bónusz | Magyarországon nincs; USA: 100%, kb. 340 000 Ft-ig |
| Min. befizetés | Kb. 3 400 Ft (10 USD, külföldi piacon) |
| Játékok száma | Kb. 700–2 000, piactól függően |
| Játékszolgáltatók | Playtech, NetEnt, Red Tiger, Blueprint, Evolution |
| Fizetési módok | Visa, Mastercard, PayPal, Skrill, Neteller, Paysafecard |
| Fizetési szolgáltatók | Apple Pay, Trustly, banki átutalás |
| Mobilalkalmazás | iOS és Android, magyar IP-ről nem elérhető |
| VIP-program | Nyilvános VIP-szintrendszert nem találtunk |
| RTP | Jellemzően 94–97%, játékonként eltér |
| Licenc | MGA/CRP/531/2018 (Málta), UKGC 55149 |
| Üzemeltető | Hillside csoport (bet365 Group Ltd.) |
| Indulás dátuma | 2000 |
| Korhatár | 18+ |
- Máltai MGA-engedély MGA/CRP/531/2018 számon, mellette brit UKGC-fiók 55149-es számmal, mindkettő nyilvános regiszterben ellenőrizhető.
- A súgó szerint a kifizetési kérelmet 2 órán belül feldolgozzák, kártyánál és e-pénztárcánál 1-4 óra.
- Élő chat a nap 24 órájában, a súgóközpontnak magyar nyelvű változata is van.
- 2023. november 20. óta magyar lakosoknak nem nyújt szolgáltatást, magyar IP-címről az oldal nem érhető el.
- Magyar játékosnak nincs üdvözlő ajánlat, a külföldi kaszinóbónuszokhoz 15x–25x wagering tartozik a források szerint.
Az első kifizetés előtt KYC-ellenőrzés következik személyi okmánnyal és lakcímigazolással, és a földrajzi korlátozás megkerülése itt derül ki, a számla zárolásának kockázatával. A bet365 Casino regisztrációs és KYC-útmutatója a lezárt magyar számlák kifizetési útját is leírja.
888 Casino értékelés
| Fő jellemző | Saját Section8 Studio játékok |
| Első befizetési bónusz | 100% akár kb. 165 000 Ft-ig + 100 free spins |
| Min. befizetés | Kb. 3 300 Ft (10 USD-nek megfelelő) |
| Játékok száma | Több mint 2000 |
| Játékszolgáltatók | Section8 Studio (saját) és külső stúdiók |
| Fizetési módok | Visa, Apple Pay, banki átutalás, Trustly |
| Fizetési szolgáltatók | PayPal, Skrill, Neteller, Rapid Transfer |
| Mobilalkalmazás | Android-alkalmazás és böngészős verzió |
| VIP-program | Igen, Gold VIP szinttel |
| RTP | Kb. 95-97% (játékonként eltér) |
| Licenc | MGA/CRP/121/2006-09 (Málta); Gibraltár RGL 112, 113 |
| Üzemeltető | Virtual Digital Services Limited (evoke plc) |
| Indulás dátuma | 1997 |
| Korhatár | 18+ |
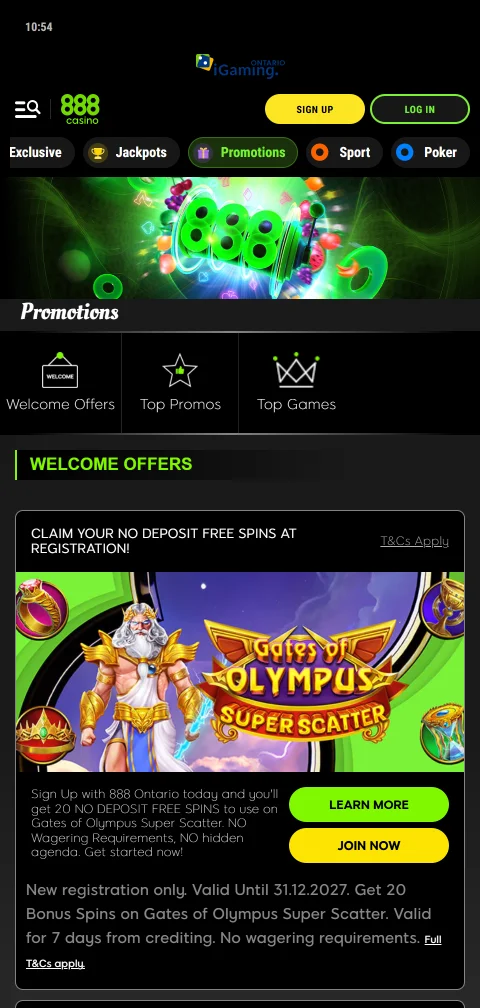
- Nyilvános MGA-engedélyszám és megnevezett máltai üzemeltető a lábléc szövegében
- Több mint 2000 játék, köztük a saját Section8 Studio exkluzív címei
- Részletes, fizetési módonként lebontott kifizetési táblázat a súgóoldalon, munkanapokban megadva
- Nincs magyar SZTFH-engedély, ezért a magyarországi hozzáférés és a kártyás fizetés korlátozható
- Háromnapos függő időszak minden kifizetésnél, banki átutalásnál összesen akár 10 munkanap
A kifizetés a KYC-dokumentumok elfogadása után indul, a háromnapos függő időszakon felül; a 888 Casino regisztrációs útmutatója az ellenőrzés lépéseit sorolja.
Hogyan rangsoroltuk a kétlépcsős belépést kínáló kaszinókat
A sorrend a kaszinók nyilvános feltételeiből, súgóoldalaiból, adatkezelési tájékoztatóiból és a hatósági nyilvántartásokból áll össze. A fiókvédelmi beállításokat minden szempontnál figyelembe vettük. Jutalékos megállapodás, hirdetési díj vagy a bónusz nagysága önmagában nem mozdít a helyezésen, a hiányzó vagy ellentmondó adat viszont lefelé visz.
Bónuszok és a fiókvédelemhez kötött feltételek
A bónuszfeltételeknél azt néztük, hogy a wagering, vagyis a bónusz összegének kötelező megforgatása, legfeljebb 35-szörös-e, és a feltételek magyarul is elérhetők-e. Emeli a helyezést, ha a bónusz bekapcsolása nem jár a 2FA kikapcsolásával vagy új eszköz nyitásával. Lejjebb kerül az oldal, ha a feltételekben a fiókbiztonságra hivatkozva indok nélkül elkobozható a nyeremény.
Befizetés, kifizetés és a kifizetés jóváhagyása
Itt az számít, hogy a kifizetést is védi-e második lépés, nem csak a belépést. Emeli a helyezést, ha a kaszinó a kifizetési mód vagy a bankszámlaszám módosításakor újra kéri a kódot, és ha a közzétett kifizetési idő e-pénztárcánál 24 órán belül marad. Rontja, ha a feltételek minden kifizetésnél kézi felülvizsgálatot és 72 óránál hosszabb függő időszakot írnak elő, vagy ha a kifizetési adatok módosítása semmilyen megerősítést nem kér, akkor sem, ha új eszközről érkezik a kérés.
Játékkínálat és szoftverszolgáltatók
A játékoknál a szolgáltatók nevét és a független tesztlabor tanúsítását néztük. Emeli a helyezést, ha a játékok RTP-értéke, vagyis az elméleti visszatérítési aránya, a játék információs paneljén látható. Rontja, ha a szolgáltatók listája hiányzik, vagy ha a játékok egy része csak egy régebbi, 2FA nélküli felületen indul el.
Mobilhasználat és a belépési folyamat
Mobilon a kétlépcsős belépés gyakran ott bukik el, ahol a kódot egy másik alkalmazásból kell átmásolni, és közben lejár. Emeli a helyezést, ha a kaszinó a hitelesítő alkalmazást vagy passkeyt, azaz a telefonon tárolt kriptográfiai kulcsot, mobilböngészőben és saját alkalmazásban egyaránt támogatja. Lejjebb kerül, ha mobilon csak SMS-kód választható, vagy ha a megbízható eszköz jelölése 30 napnál tovább érvényes újbóli kérés nélkül.
Engedély, üzemeltető és adatkezelés
Az engedélyt mindig a kiadó hatóság nyilvántartásában kerestük meg, és összevetettük az engedélyes cég nevét a kaszinó láblécében szereplő üzemeltetővel. Emeli a helyezést, ha a kettő egyezik, és az adatkezelési tájékoztató megnevezi, mire használják a 2FA-hoz megadott telefonszámot. Rontja, ha az engedélyszám nem kereshető, ha a domain nem szerepel az engedély mellett, vagy ha a tájékoztató a GDPR szerinti jogokat, például a törlést, nem írja le. A címsor lakat ikonja itt semmit sem bizonyít: csak a kapcsolat titkosítását jelzi, az üzemeltető kilétét nem.
Ügyfélszolgálat és fiók-visszaállítás
A kérdés itt az, mi történik, ha a telefon elvész vagy a hitelesítő alkalmazás törlődik. Emeli a helyezést, ha a kaszinó egyszer használható mentési kódokat ad, és a 2FA visszaállításához személyazonosság-ellenőrzést, azaz KYC-t kér, nem csupán egy e-mailes választ. Rontja, ha a súgó semmit nem ír a visszaállításról, vagy ha az élő chat a második lépést egy egyszerű kérésre kikapcsolja.
Stake Casino
Első befizetési bónusz
PokerStars Casino
Üdvözlő bónusz
bwin Casino
Üdvözlő bónusz
bet365 Casino
Üdvözlő bónusz
BetWinner Casino
Üdvözlő csomagMit jelent a kétlépcsős azonosítás egy kaszinófiókon
A kétlépcsős azonosítás, angol rövidítéssel 2FA, olyan belépési mód, amelyben a jelszó mellé egy második, tőle független bizonyítékot is be kell mutatni. Ez lehet egy telefonra küldött kód, egy hitelesítő alkalmazásban megjelenő szám vagy egy eszközön tárolt kulcs. A kettő együtt nyitja a fiókot, külön-külön egyik sem elég.
Kaszinófióknál a tét kézzelfogható. A fiókban egyenleg van, mentett fizetési mód, a kifizetéshez megadott bankszámlaszám, és gyakran a KYC során feltöltött személyi okmány képe is. Aki a jelszót megszerzi, 2FA nélkül mindezt eléri, és a legrosszabb esetben a saját számlájára kéri a kifizetést.
A leggyakoribb támadás nem a jelszó feltörése, hanem az újrahasznosítása.
Ha valaki ugyanazt a jelszót használja egy webáruháznál és a kaszinónál, egy máshol kiszivárgott adatbázis elég ahhoz, hogy automatizált próbálkozással a kaszinófiókba is bejussanak. Ezt a módszert credential stuffingnak, vagyis kiszivárgott belépési adatok tömeges kipróbálásának nevezik. A második lépés pontosan ezt a forgatókönyvet szakítja meg, mert a támadónál csak a jelszó van meg, a telefon vagy a kulcs nincs. Más támadásokkal szemben, például az adathalász oldalakkal szemben, a védelem erőssége attól függ, melyik második faktort választja a kaszinó.
SMS-kód vagy hitelesítő alkalmazás a gyakorlatban
A magyar nyelvű kaszinófelületeken két megoldás fordul elő a leggyakrabban: az SMS-ben érkező egyszer használatos kód és a hitelesítő alkalmazás. Utóbbi a TOTP szabványra épül, vagyis időalapú egyszeri jelszót állít elő a telefonon, hálózati kapcsolat nélkül.
Az SMS-kód kényelmes, de a kockázatai jól dokumentáltak. Az amerikai szabványügyi intézet, a NIST, a digitális azonosításról szóló SP 800-63B irányelvében a telefonhálózaton keresztüli kódküldést korlátozott hitelesítőnek minősíti. Ennek oka a SIM-csere, amikor a támadó a szolgáltatónál a saját SIM-kártyájára íratja át az áldozat számát, valamint a számhordozás és az eszközcsere. Az irányelv azt is előírja, hogy aki SMS-t használ, kínáljon mellé legalább egy nem korlátozott alternatívát.
A hitelesítő alkalmazás kódja a telefonon keletkezik, így a mobilhálózaton nem lehet elfogni.
SMS-kód | Hitelesítő alkalmazás (TOTP) |
|---|---|
| Beállítás: elég a telefonszám megadása | Beállítás: QR-kód beolvasása és a titkos kulcs mentése |
| SIM-csere és számhordozás esetén a kód máshová érkezhet | A kód a készüléken keletkezik, a hálózaton nem utazik |
| Térerő és működő telefonszám kell hozzá, külföldön is | Offline is működik, csak pontos óra kell |
| Adathalász oldalon a beírt kód továbbítható | Adathalász oldalon a beírt kód szintén továbbítható |
Amit a második lépés nem helyettesít
A 2FA a fiókot védi, az üzemeltetőről viszont semmit nem mond. Egy oldal kínálhat kifogástalan hitelesítő alkalmazásos belépést, miközben engedély nélkül működik, vagy olyan céggel, amely nem azonos a láblécben szereplő névvel.
Magyarországon a szerencsejáték-felügyeleti hatóság a Szabályozott Tevékenységek Felügyeleti Hatósága, röviden SZTFH. Az SZTFH tájékoztatása szerint online kaszinójátékot kizárólag a Magyarország területén játékkaszinót üzemeltető koncessziós társaság szervezhet, a kaszinójátékra kiadott engedély időtartamára. A hatóság közhiteles engedély-nyilvántartása nyilvános, és ebben kell keresni az engedélyest és a hozzá tartozó domaint. Egy máltai vagy curaçaói engedély más joghatóságban érvényes, Magyarországon önmagában nem teszi engedélyessé az oldalt, és az engedély nélküli oldalakat a hatóság elérhetetlenné teheti.
A címsorban látható lakat ikon sem bizonyíték a megbízhatóságra. Csak annyit jelez, hogy a böngésző és a szerver közötti kapcsolat titkosított, és ilyen tanúsítványt egy adathalász oldal is percek alatt beszerez.
A 2FA tehát egy réteg, nem ítélet az oldalról.
Második faktorok összevetése kaszinófiókon
Az alábbi táblázat a kaszinók súgóoldalain előforduló második faktorokat veti össze működés, fő kockázat és a hozzájuk kezelt személyes adat szerint. A kockázati besorolás a NIST SP 800-63B irányelvét és az RFC 6238 szabványt követi, nem egy adott kaszinó saját állítását.
| Módszer | Hogyan működik | Fő kockázat | Kezelt adat |
|---|---|---|---|
| SMS-kód | Kód a regisztrált telefonszámra | SIM-csere, számhordozás | Telefonszám |
| E-mailes kód | Kód vagy link a fiók e-mail címére | Az e-mail fiók feltörése | E-mail cím |
| TOTP-alkalmazás | 6 jegyű kód, 30 másodpercenként új | Adathalász oldal, elveszett titkos kulcs | Nincs újabb adat |
| Push-jóváhagyás | Értesítés jóváhagyása a telefonon | Gondolkodás nélküli jóváhagyás | Eszközazonosító |
| Passkey (FIDO2) | Eszközön tárolt kulcs, domainhez kötve | Az eszköz elvesztése | Nyilvános kulcs |
| Mentési kódok | Egyszer használható tartalékkódok | Rossz helyen tárolt lista | Nincs újabb adat |
Így kapcsold be és ellenőrizd a kétlépcsős belépést
A beállítás menete kaszinónként más menüpont alatt található, általában a profil biztonsági vagy fiókbeállításai között. Ha ilyen menüpont nincs, a súgóban vagy az ügyfélszolgálatnál érdemes rákérdezni, és a választ megőrizni.
A sorrend számít. Aki előbb kapcsolja be a 2FA-t, és csak utána menti a mentési kódokat, egy telefonvesztés után a fiók-visszaállítás hosszabb útját járja.
Öt lépés a kétlépcsős védelem beállításához
A lépések egy hitelesítő alkalmazásos beállítást írnak le, mert a súgóoldalak alapján ez a gyakoribb nem SMS-es megoldás.
- 1. lépés
Ellenőrizd az üzemeltetőt és az engedélyt
Mielőtt bármit beállítasz, keresd meg a lábléc engedélyszámát a kiadó hatóság nyilvántartásában, és nézd meg, egyezik-e az engedélyes cég neve az üzemeltetővel. - 2. lépés
Változtass egyedi, máshol nem használt jelszóra
A 2FA a jelszó mellé jön, nem helyette. Ha a jelszó más oldalon is szerepel, a második lépés lesz az egyetlen akadály, ezért cseréld le először. - 3. lépés
Olvasd be a QR-kódot a hitelesítő alkalmazással
A biztonsági beállításoknál válaszd az alkalmazásos módot, olvasd be a QR-kódot, majd írd be az első kódot. A titkos kulcsot ne fényképezd le és ne küldd el senkinek. - 4. lépés
Mentsd el a mentési kódokat külön helyre
Ha a kaszinó ad egyszer használható tartalékkódokat, tárold őket a telefontól elkülönítve, például papíron vagy jelszókezelőben. Ezek nélkül a telefon elvesztése után csak a KYC-alapú visszaállítás marad. - 5. lépés
Próbáld ki a kijelentkezést és a kifizetést
Jelentkezz ki, majd lépj be újra, hogy lásd, valóban kéri-e a kódot. Nézd meg a beállításoknál azt is, hogy a kifizetési adatok módosítása kér-e újabb megerősítést.
Mit nem lehet kívülről ellenőrizni
A szerkesztőség a kaszinók nyilvános felületeit, feltételeit és tájékoztatóit olvassa, és az ügyfélszolgálattól írásban kér választ. Van azonban, amit ebből a helyzetből senki nem lát.
Nem látható, hogyan tárolja a kaszinó a jelszavakat és a TOTP titkos kulcsait, és hogy a belső munkatársak hozzáférnek-e a 2FA kikapcsolásához. Nem látható az sem, hogy a fiók-visszaállításnál a súgóban leírt KYC-ellenőrzés a gyakorlatban mindig lefut-e, vagy egy meggyőző levél is elég hozzá. Ezekről csak a kaszinó állítása áll rendelkezésre, és ahol ilyen állítást idézünk, azt állításként jelöljük.
Ezért a rangsor a közzétett szabályokat méri, nem a belső működést.
Egy korábbi adatvédelmi incidensről a kiadó hatóság vagy az adatvédelmi hatóság közleménye adhat támpontot, ha ilyen nyilvános.
Adatkezelés és GDPR a második faktornál
A 2FA-hoz megadott telefonszám vagy eszközazonosító személyes adat, így az uniós adatvédelmi rendelet, a GDPR hatálya alá esik. Az adatkezelési tájékoztatónak meg kell neveznie, milyen célra és milyen jogalapon kezeli a kaszinó ezt az adatot.
Amit elsőként keresek egy tájékoztatóban, az a célhoz kötöttség: szerepel-e, hogy a biztonsági célra megadott telefonszámot nem használják marketingüzenetekre. Ha a két cél össze van mosva, az a gyakorlatban azt jelenti, hogy a 2FA bekapcsolása reklám-SMS-eket is hozhat.
A hitelesítő alkalmazás és a passkey ebből a szempontból takarékosabb, mert telefonszám nélkül működik. A passkeynél a kaszinó csak egy nyilvános kulcsot tárol, amelyből a belépéshez szükséges titkos kulcs nem állítható vissza, ezért egy esetleges adatszivárgás során sem jut a támadó használható belépési adathoz. Az adattörlés joga a 2FA adataira is vonatkozik, de a pénzmosás elleni szabályok miatt a KYC-dokumentumok megőrzési ideje ettől eltérhet, és ezt a tájékoztatónak külön kell kezelnie.
Felelős játék: a fiókvédelem mellett a saját korlátok is számítanak
A kétlépcsős azonosítás a fiókot védi az illetéktelenektől, a játékost viszont nem védi a saját túlköltésétől. Erre a kaszinók más eszközöket kínálnak: befizetési limitet, veszteségkorlátot, játékidő-emlékeztetőt és önkizárást.
Ezeket a beállításokat érdemes a 2FA-val együtt, ugyanabban a menetben elvégezni, amikor a fiók még nyugodt helyzetben van. Egy limit csökkentése a legtöbb oldalon azonnal életbe lép, az emelése viszont jellemzően várakozási időhöz kötött, és ez éppen a meggondolatlan döntéseket lassítja.
A szerencsejáték szórakozás, nem jövedelemforrás. Ha a játék már pénzügyi gondot, titkolózást vagy szorongást okoz, a lap alján található segélyvonalak ingyenes, bizalmas segítséget nyújtanak.
Mit érdemes megjegyezni a kétlépcsős belépésről
Sorrendben, ahogy a beállítás a legkevesebb visszalépéssel jár: előbb egyedi jelszó, utána a hitelesítő alkalmazás beállítása, végül a mentési kódok külön helyre mentése és egy próba-kijelentkezés. Aki ezt fordítva csinálja, egy régi, talán máshol is használt jelszóra épít második lépést. A lépéseket a kaszinók 2026. november 6. napján átnézett súgóoldalaihoz igazítottuk, de a menüpontok neve oldalanként eltér, ezért a beállítások között a biztonsági vagy a fiókmenüben kell keresni.
Gyakori kérdések a kétlépcsős azonosításról a kaszinókban
Mi a különbség a kétlépcsős és a kétfaktoros azonosítás között?
A köznyelv a kettőt szinonimaként használja. Szigorúan véve kétfaktoros az a belépés, ahol a két bizonyíték különböző típusú, például valami, amit a játékos tud (jelszó), és valami, ami nála van (telefon). Egy jelszó és egy biztonsági kérdés két lépés, de egyetlen faktor.
Biztonságosabb-e egy kaszinó attól, hogy van 2FA?
A 2FA a fiókhoz való hozzáférést nehezíti meg, az üzemeltetőről viszont nem mond semmit. Az engedélyt a kiadó hatóság nyilvántartásában kell megnézni, Magyarországon az SZTFH közhiteles engedély-nyilvántartásában, és ott az engedélyes nevét is össze kell vetni az oldal üzemeltetőjével. A két kérdés független egymástól.
Melyik második faktort érdemes választani, ha több is van?
Ha a kaszinó kínál passkeyt, az a táblázatban szereplő módszerek közül egyedüliként domainhez kötött, így adathalász oldalon nem működik. Utána a hitelesítő alkalmazás jön, és az SMS-kódot a NIST irányelve korlátozott módszerként kezeli a SIM-csere kockázata miatt.
Mi történik, ha elveszik a telefon, amelyen a hitelesítő alkalmazás van?
Ha a beállításkor elkészültek és külön helyre kerültek a mentési kódok, azokkal be lehet lépni, majd új eszközt lehet párosítani a fiókhoz. Ha nincsenek, a kaszinó ügyfélszolgálatán kell kérni a 2FA visszaállítását, amihez a súgóoldalak többnyire személyazonosság-ellenőrzést írnak elő.
Kéri-e a kaszinó a második kódot kifizetéskor is?
Ez kaszinónként eltér, és a súgóoldalakon nem mindig szerepel. A rangsorban előnyt jelentett, ha a kifizetési mód vagy a bankszámlaszám módosítása újabb megerősítést kér, mert egy feltört fióknál a támadó éppen ezt az adatot írná át. Ha a súgó erről hallgat, írásban érdemes rákérdezni az ügyfélszolgálatnál.
Kikapcsolhatja-e az ügyfélszolgálat a 2FA-t egy kérésre?
Ha egy egyszerű chatüzenetre megteszi, a második lépés csak látszatvédelem, mert egy támadó is írhat ilyen üzenetet. A mi szempontrendszerünkben ez lefelé viszi a helyezést. Kívülről azonban nem ellenőrizhető, hogy a leírt eljárást minden esetben betartják-e.
További információk az online kaszinókról
Első ránézésre a bónuszsor tűnik a különbségnek, pedig ezen a listán az dönt többet, melyik második faktort kínálja az oldal: SMS-t, hitelesítő alkalmazást vagy passkeyt.